
Zainfekowana strona WordPress rzadko wygląda jak w filmach — nie ma migającego napisu „zhakowano”. W większości przypadków wszystko wygląda normalnie: strona się ładuje, sklep przyjmuje zamówienia, panel administracyjny działa. Malware działa w tle, dopóki nie zrobi tego za Ciebie Google, blokując stronę ostrzeżeniem „Witryna może wyrządzić szkodę Twojemu urządzeniu”.
Dlaczego infekcję tak łatwo przeoczyć
Współczesny malware na WordPressie rzadko psuje stronę w widoczny sposób — to by za szybko zdradziło atakującego. Zamiast tego kod działa selektywnie: pokazuje spamowe treści tylko robotom wyszukiwarek, przekierowuje na podejrzane strony tylko część użytkowników (np. z reklam mobilnych), albo po prostu czeka, aż serwer zostanie wykorzystany do wysyłki spamu czy ataków na inne strony. Właściciel strony odwiedzający ją z własnego komputera zwykle nie widzi nic niepokojącego.
Najczęstsze typy infekcji WordPressa
- Wstrzyknięty kod eval+base64 — zaciemniony fragment PHP dopisany do plików motywu lub wtyczki, który po odkodowaniu wykonuje dowolne polecenia atakującego.
- Backdoor — ukryty plik (często z nazwą łudząco podobną do plików rdzenia WordPressa) dający atakującemu dostęp do serwera nawet po zmianie haseł.
- SEO spam / cloaking — strona wyświetla Googlebotowi setki podstron z reklamami farmaceutyków, kasyn czy podróbek, niewidocznych dla zwykłego odwiedzającego.
- Złośliwe przekierowania — kliknięcie w link na stronie (albo samo jej otwarcie na telefonie) przenosi część użytkowników na fałszywe strony z „nagrodami” lub instalatory malware.
- Fałszywy formularz logowania — nakładka phishingowa podszywająca się pod panel WordPressa albo bramkę płatności, przechwytująca dane logowania lub karty.
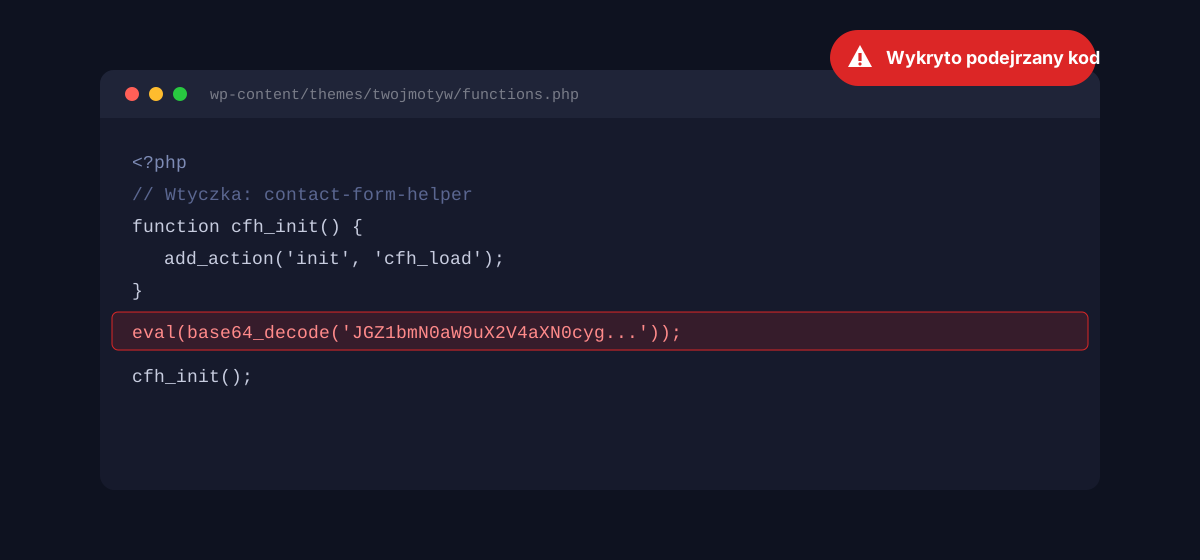
Jak Google traktuje zainfekowaną stronę
Google Safe Browsing skanuje miliardy adresów URL i, gdy znajdzie złośliwy kod, oznacza stronę ostrzeżeniem widocznym w Chrome, Firefoksie i wynikach wyszukiwania: „Ta strona może zaszkodzić Twojemu komputerowi” albo „Podejrzana witryna”. Efekt jest natychmiastowy i bolesny:
- ruch organiczny spada niemal do zera — większość użytkowników nie kliknie ostrzeżenia „i tak przejdź dalej”,
- Search Console zgłasza problem bezpieczeństwa, a strona może zostać czasowo usunięta z indeksu,
- usunięcie ostrzeżenia wymaga wyczyszczenia infekcji i ręcznego zgłoszenia przeglądu do Google — to może potrwać od kilku dni do kilku tygodni.
Innymi słowy: zanim Google to zauważy i zablokuje ruch, infekcja mogła już siedzieć na serwerze od tygodni, wysyłając spam albo kradnąc dane klientów Twojego sklepu.
Sygnały ostrzegawcze, które możesz sprawdzić sam
- Nowe konto administratora, którego nie utworzyłeś — sprawdź listę użytkowników w panelu.
- Nietypowe pliki w katalogach motywu lub wtyczek, zmodyfikowane w dniach, kiedy nikt z zespołu nie publikował zmian.
- Nagły spadek pozycji na frazy niezwiązane z Twoją branżą pojawiające się w Google Search Console (klasyczny objaw SEO spamu).
- Nietypowy ruch wychodzący z serwera lub skoki obciążenia CPU bez wyraźnej przyczyny — może to oznaczać, że serwer wysyła spam albo bierze udział w ataku na inne strony.
- Ostrzeżenia w Search Console w sekcji „Problemy z bezpieczeństwem” — jeśli się tam pojawiły, infekcja jest już potwierdzona przez Google.
Problem w tym, że większość z tych sygnałów trzeba aktywnie sprawdzać — nikt nie robi tego codziennie ręcznie, a jak pokazuje przykład z artykułu o awarii WordPressa w nocy, poważne problemy technicznie lubią ujawniać się w najgorszym możliwym momencie.
Dlaczego samo „strona się ładuje” nie wystarcza
Podstawowy monitoring dostępności (ping co kilka minut, sprawdzenie kodu 200 OK) w ogóle nie wykryje malware — zainfekowana strona z punktu widzenia takiego testu działa idealnie. Dokładnie ten sam problem opisujemy przy okazji monitoringu WooCommerce, gdzie samo Jetpack nie wystarcza — sprawdzanie „czy strona odpowiada” to zupełnie inna kategoria niż sprawdzanie „czy strona jest bezpieczna”.
Wykrywaj malware, zanim zrobi to Google
MonitorWWW.com uruchamia 72 automatyczne sprawdzenia bezpieczeństwa przy każdym cyklu monitoringu — w tym wykrywanie wstrzykniętego kodu i podejrzanych zmian w plikach — i wysyła alert SMS lub Telegram, zanim infekcja trafi do Google Safe Browsing.
Sprawdź plany i cennikPodsumowanie
Malware na WordPressie rzadko krzyczy o swojej obecności — działa cicho, selektywnie i najczęściej zostaje zauważony dopiero wtedy, gdy zrobi to za Ciebie wyszukiwarka albo zdenerwowany klient. Regularne, automatyczne skanowanie bezpieczeństwa to jedyny sposób, żeby dowiedzieć się o infekcji w godziny, a nie tygodnie po jej rozpoczęciu.